
Vos machines sont 45 fois plus nombreuses que vos employés. Qui les sécurise ?
La sécurité européenne des identités non humaines, à l’ère agentique — indépendante, et vos données ne quittent jamais l’UE.
Examinez les comptes de service, applications OAuth et métadonnées d’identifiants visibles dans vos SaaS connectés. Cydenti analyse les permissions et relations d’accès, aide à identifier les responsables probables et fournit des constats priorisés. API en lecture seule. Sans agent. Validez la couverture des connecteurs lors de l’évaluation.
Sans engagement • Hébergé en Europe • Premier inventaire en général sous une semaine
Adopté par les PME et ETI françaises — Connecté en lecture seule à Microsoft 365 / Entra ID, Google Workspace et Salesforce
Les plus grandes compromissions de ces trois dernières années n’ont pas commencé par un mot de passe. Elles ont commencé par un identifiant machine.
Okta
2023Un identifiant de compte de service volé a exposé les données support de centaines de clients.
Rapport d’incidentMicrosoft
2024Une application OAuth héritée, sur-privilégiée, a donné accès aux boîtes mail de dirigeants.
Rapport d’incidentClients Snowflake
2024Des identifiants jamais renouvelés, sans MFA, ont conduit à l’une des plus vastes campagnes de vol de données jamais enregistrées.
Rapport d’incidentGitHub / Heroku
2022Des tokens OAuth volés ont servi à exfiltrer les données de milliers de dépôts privés.
Rapport d’incidentAucune n’a été détectée par l’IAM, le MFA ou l’EDR. Elles vivaient dans l’angle mort pour lequel Cydenti a été conçu.
La transposition de NIS2 est en cours. Pouvez-vous inventorier vos identifiants machines aujourd’hui ?
Plus de 15 000 entités françaises sont concernées. Le référentiel ReCyF de l’ANSSI (Objectifs 10 et 11) ne s’arrête pas aux accès utilisateurs — il couvre explicitement les comptes de service, les identifiants machines et les accès privilégiés. La plupart des organisations savent lister leurs employés. Presque aucune ne sait lister ses tokens.
« 28% des incidents proviennent d’un défaut de gestion de comptes et permissions. »
— Baromètre CESIN 2026 (OpinionWay, janvier 2026)
La transposition de NIS2 en France (projet de loi Résilience) est en cours d'examen au Parlement ; l'ANSSI publie déjà le référentiel ReCyF pour s'y préparer.
Comprenez les accès non humains de vos SaaS connectés.
(Et les humaines aussi.)
Examinez les accès humains et machines, la posture des identités et les constats de risque dans une vue commune.
Inventaire NHI et revue des accès
Gouvernance des identités non humaines
Comptes de service, applications OAuth et métadonnées d’identifiants exposés par les API connectées.
- Responsables probables à valider, constats d’accès dormants
- Contexte de permissions et d’accès pour vos équipes
- Rapports pour étayer les revues d’accès
ISPM
Gestion de la posture de sécurité des identités
Évaluation continue de la posture de chaque identité, machines en premier.
ITDR
Détection et réponse aux menaces sur les identités
Détectez les comptes de service détournés, les tokens abusés et les identifiants compromis — humains et machines — avant que les dégâts ne se propagent.
- Détection temps réel des identités humaines et machines
- Aligné MITRE ATT&CK
- Examinez les informations de propriété et les relations d’accès. La remédiation automatique pilotée par politiques retire les droits excessifs ou inutilisés.
Votre stack SaaS fonctionne grâce à des identités dont personne n’est responsable.
Le prestataire est parti. Son compte de service, non.
Une intégration CRM développée par un prestataire en 2023 s’authentifie encore chaque nuit avec une clé API à privilèges complets. Il est parti il y a 18 mois. Personne ne possède cette clé, personne ne la renouvelle, et elle peut lire toute votre base clients. Pour chaque employé, il existe ~20 comptes machines de ce type.
Vos applications se parlent. Sans vous.
Salesforce parle à Slack, Slack parle à GitHub, un outil gratuit installé en 2024 dispose d’un accès en écriture à Google Workspace. Chaque autorisation OAuth est un identifiant permanent — la plupart ont été approuvées en un clic et jamais revues depuis.
Les agents IA travaillent comme des employés. Ils ne sont gouvernés par rien.
Copilotes, chatbots et agents autonomes s’authentifient avec des tokens, détiennent des permissions permanentes et agissent à la vitesse machine. Pas de manager, pas d’offboarding, pas de MFA. Un agent IA avec accès au CRM est une identité — et aujourd’hui, c’est la moins surveillée de toutes.
NIS2 exige des preuves, pas des captures d’écran.
L’article 21 de NIS2 et les objectifs 10 et 11 du ReCyF exigent une preuve continue du contrôle des accès privilégiés et machines — pas un export du trimestre dernier. Si un auditeur vous demandait demain votre inventaire de comptes de service, que lui enverriez-vous ?
Opérationnel sous une semaine. Pas en 30 jours.
Connectez vos applications via une API en lecture seule. Aucun agent à installer. Aucun code à modifier. Aucune perturbation de votre environnement.
Applications SaaS
Applications OAuth
Fournisseur d'identité
Normalisation
Analyse de posture
Graphe d'identité
Contexte en temps réel
Logique de détection
Moteur de risque
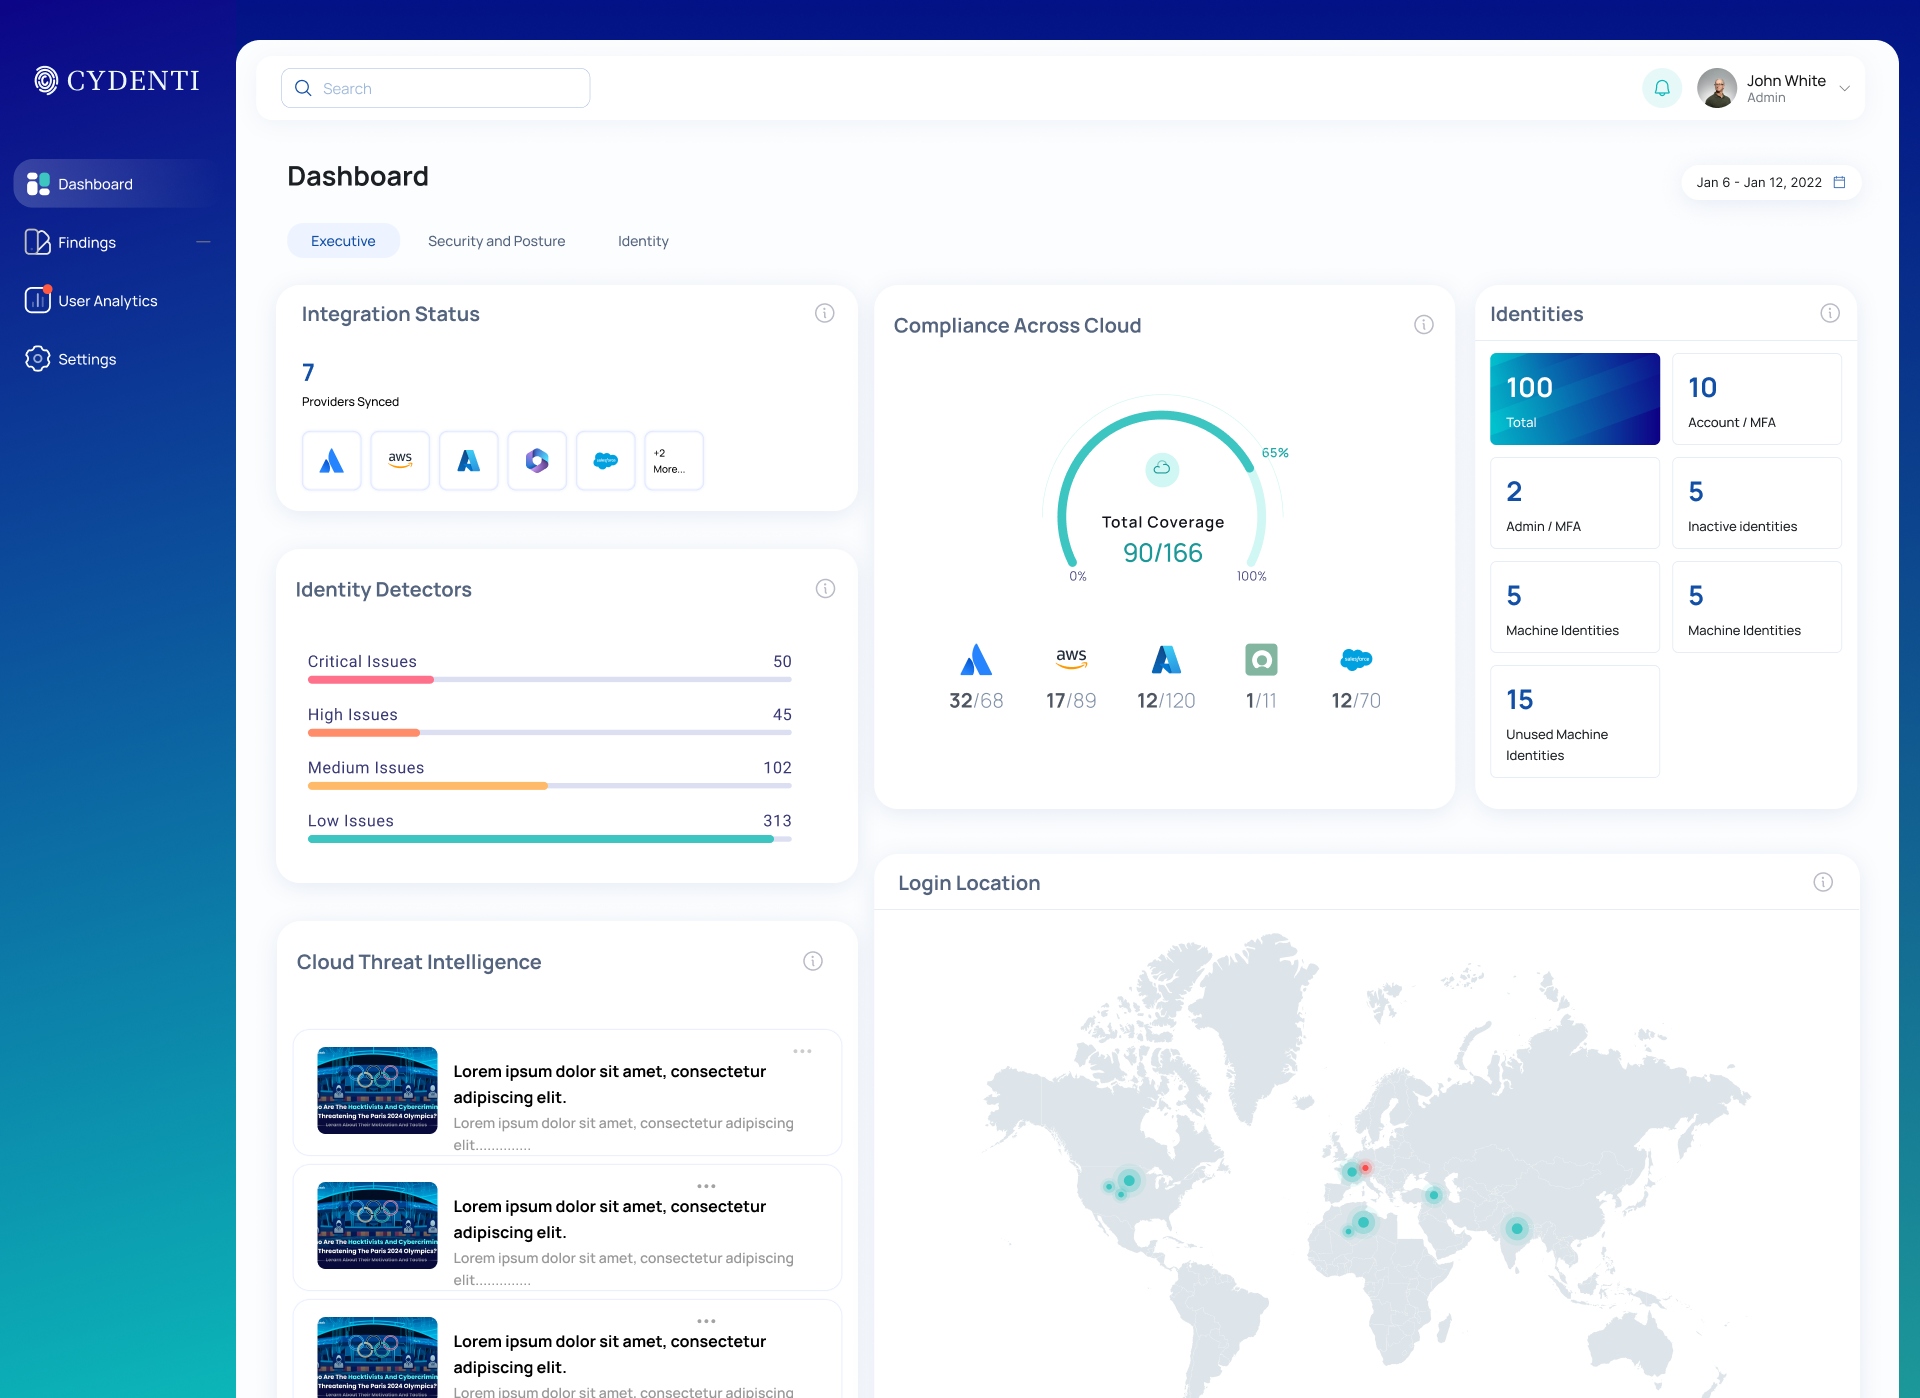
Des résultats concrets et mesurables
« 28% des incidents proviennent d’un défaut de gestion de comptes et permissions. »
— Baromètre CESIN 2026 (OpinionWay, 397 RSSIs français)
Comprendre le
Blast Radius.
Le blast radius est le dommage potentiel total qu'une identité compromise peut causer. Il ne s'agit pas seulement de ce à quoi elle devrait accéder, mais de tout ce à quoi elle peut accéder via des chemins cachés, l'héritage de groupes et l'assomption de rôles.
Mini étude de cas : le token que personne ne possédait
En 2024, l'équipe marketing a connecté un outil d'automatisation à Google Workspace via une autorisation OAuth à périmètre complet — approuvée en un clic. Le fournisseur a été compromis le trimestre dernier. Le token fonctionnait toujours.
- Il pouvait lire chaque document, chaque agenda, chaque boîte mail de l'entreprise.
- Sans MFA. Sans propriétaire. Sans expiration.
Ce que Cydenti remet : L'application, les périmètres excessifs, l'absence de propriétaire, et ce que le token peut encore atteindre. Votre équipe, ou l'outil d'accès que vous avez déjà, révoque l'autorisation et en émet une plus petite.
La plateforme d’identités non humaines qui n’envoie pas vos données de l’autre côté de l’Atlantique.
Cydenti est conçu en France. Cloud-agnostique, hébergé en Europe : Hetzner (Allemagne) par défaut, OVHcloud ou Scaleway sur demande. RGPD dès la conception, API en lecture seule, zéro exfiltration de données. Vos métadonnées d’identité sont elles-mêmes des données sensibles. Gardez-les en Europe.
Des résultats réels, dès le premier jour.
“Le premier scan de Cydenti a révélé 31 comptes de service que personne ne pouvait expliquer — dont des clés API créées par des prestataires partis depuis plus d’un an, qui s’authentifiaient encore chaque nuit.”
“En 48 heures, nous avions la cartographie complète de toutes les applications OAuth connectées à notre espace de travail. Douze avaient des droits en écriture que nous n’avions jamais sciemment approuvés.”
“Nous n’avions pas de RSSI et pas de budget pour une plateforme complète. Cydenti était opérationnel en général sous une semaine et nous a fourni notre premier rapport de risque sous une semaine.”
Témoignages anonymisés à la demande des clients. Premier inventaire : en général sous une semaine.
Questions fréquentes
Tout ce qu'il faut savoir sur la plateforme de sécurité des identités SaaS de Cydenti, du déploiement à la conformité.
Vue d'ensemble
Découvrez les identités machines que vous ignoriez posséder
— le premier inventaire arrive en général sous une semaine.
L’Audit Flash connecte jusqu’à trois applications SaaS par API en lecture seule. Examinez les comptes de service, métadonnées d’identifiants et autorisations OAuth visibles sur ce périmètre, puis convenez des risques à traiter avec vos équipes. La couverture et les délais dépendent des applications connectées et des données disponibles. Sans engagement.
Sans engagement · Données hébergées en Europe · Réponse sous 24h